La virtualisation de réseau se découpe en deux catégories structurantes : virtualisation interne et virtualisation externe. Cette distinction ne recouvre pas simplement une question d’échelle, mais deux architectures réseau fondamentalement différentes dans leur pile logicielle, leur périmètre d’administration et leurs cas d’usage en production.
Underlay et overlay : le socle architectural de la virtualisation réseau
Avant de détailler les deux types, il faut poser le modèle sur lequel reposent la plupart des déploiements actuels. Un réseau virtualisé moderne sépare deux plans : l’underlay, qui assure la connectivité physique entre les hôtes, et l’overlay, qui transporte les réseaux logiques par-dessus grâce à des protocoles d’encapsulation.
A lire également : Pourquoi l'IA n'est pas fiable ?
Les protocoles d’encapsulation les plus répandus sont VXLAN, Geneve et GRE. Chacun encapsule les trames Ethernet dans des paquets IP, ce qui permet de créer des segments logiques indépendants de la topologie physique. Ce couple underlay/overlay est plus précis que la simple opposition matériel/logiciel souvent présentée dans la documentation grand public.
Nous observons que cette architecture conditionne directement le choix entre virtualisation interne et externe : l’overlay peut rester confiné à un hôte unique ou s’étendre sur plusieurs centres de données.
A lire en complément : Quels sont les exemples de progiciels ?
Virtualisation interne : commutateurs virtuels et VNIC sur un hôte unique
La virtualisation interne crée des commutateurs, des interfaces et des segments logiques à l’intérieur d’un seul serveur physique. Son périmètre se limite à la machine hôte et aux machines virtuelles ou conteneurs qu’elle héberge.
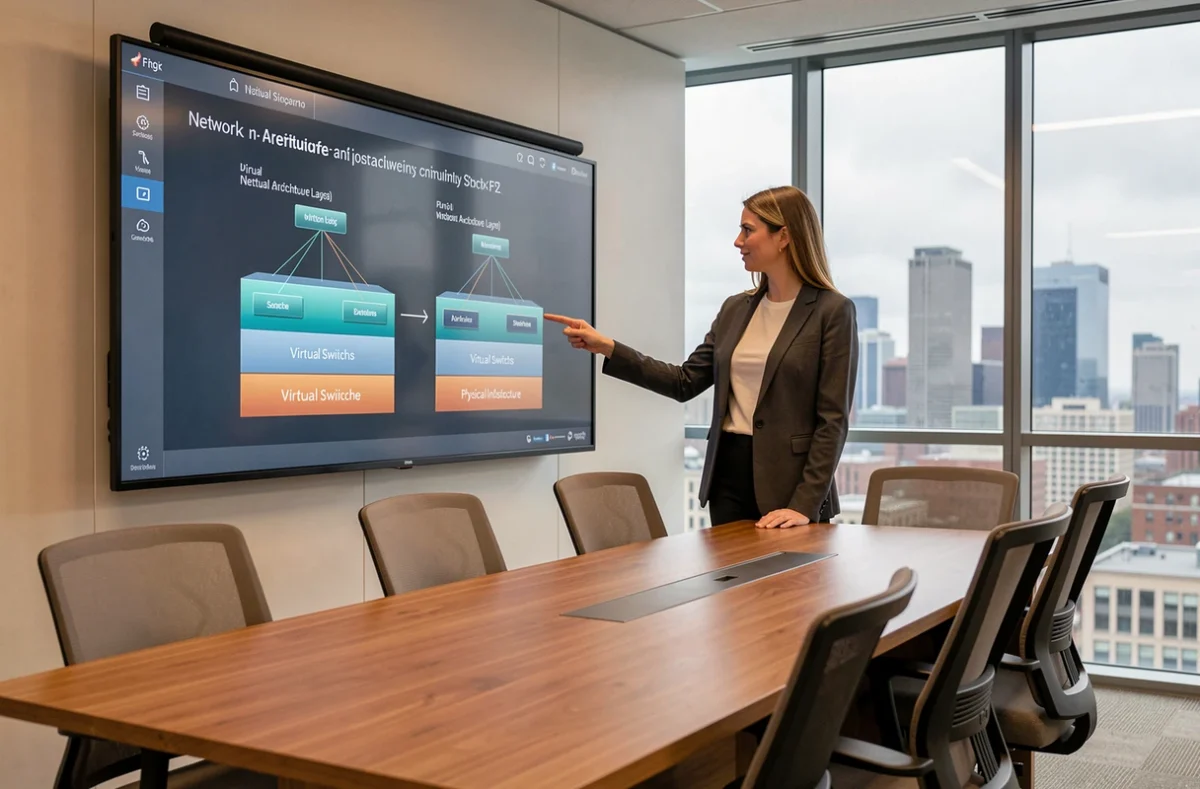
Le composant central est le commutateur virtuel (vSwitch). Il gère le trafic entre les VM et entre les VM et le réseau physique via des cartes d’interface réseau virtuelles (VNIC). Chaque VNIC est rattachée à une NIC physique de l’hôte, mais fonctionne comme une carte réseau autonome du point de vue du système d’exploitation invité.
Cas d’usage typiques de la virtualisation interne
- Isolation réseau entre plusieurs VM de développement ou de test hébergées sur un même serveur, sans consommer de ports physiques supplémentaires.
- Segmentation de sécurité sur un hyperviseur multi-tenant, où chaque locataire dispose de son propre VLAN interne sans visibilité sur le trafic des autres.
- Laboratoires réseau virtualisés pour la formation ou le prototypage, où l’ensemble de la topologie tient sur une seule machine.
La limite principale de la virtualisation interne est évidente : le périmètre reste celui de l’hôte. Toute communication inter-hôtes nécessite de basculer vers une couche de virtualisation externe.
Virtualisation externe : réseaux logiques multi-sites et VLAN étendus
La virtualisation externe regroupe plusieurs réseaux physiques, commutateurs et serveurs sous une administration logicielle unifiée. Elle produit des réseaux logiques qui s’étendent au-delà d’un hôte, sur un campus, un centre de données ou entre plusieurs sites distants.
Les briques de construction sont le matériel de commutation et la technologie VLAN. Un VLAN découpe un réseau physique en segments logiques isolés, chacun avec son propre domaine de broadcast. Les grands réseaux d’entreprise et les datacenters utilisent la virtualisation externe pour consolider et combiner les ressources de plusieurs infrastructures physiques.
Overlay multi-hôtes et protocoles d’encapsulation
À plus grande échelle, la virtualisation externe dépasse le simple VLAN. Les overlays multi-hôtes encapsulent le trafic de chaque réseau logique dans des tunnels IP qui traversent l’underlay. VXLAN, par exemple, étend le nombre de segments logiques bien au-delà de la limite native des VLAN classiques.
Nous recommandons de distinguer clairement la virtualisation externe basée sur les VLAN (couche 2 uniquement) de celle basée sur les overlays (couche 3 et plus). La première reste confinée à un domaine de broadcast physique, la seconde peut franchir des frontières de routage.
VNF et CNF : virtualisation des fonctions réseau en production
La virtualisation de réseau ne se limite pas au transport de paquets. Elle englobe aussi la virtualisation des fonctions réseau elles-mêmes : pare-feu, équilibreurs de charge, fonctions de chiffrement. Historiquement, ces fonctions étaient packagées sous forme de VNF (Virtual Network Functions), déployées dans des machines virtuelles.
L’évolution récente pousse ces fonctions vers une architecture cloud-native. Les fonctions réseau conçues pour fonctionner dans des conteneurs sont désignées comme CNF (Cloud-native Network Functions). Le passage de VNF à CNF réduit l’empreinte ressource par fonction et accélère les cycles de déploiement, un point que l’ETSI intègre dans l’évolution de son architecture NFV vers une approche davantage orientée plateforme.
Impact sur le choix interne/externe
Les VNF et CNF s’insèrent indifféremment dans une virtualisation interne ou externe. Sur un hôte unique, un CNF peut assurer le filtrage entre conteneurs locaux. Sur une infrastructure multi-sites, un ensemble de VNF orchestrées fournit des services réseau distribués.
Le critère de choix n’est donc pas le format de la fonction, mais le périmètre du réseau virtualisé. Si le trafic reste confiné à un hôte, la virtualisation interne suffit. Dès que le trafic franchit les limites physiques d’un serveur, la virtualisation externe prend le relais.
Virtualisation interne ou externe : critères de décision en architecture réseau
Opposer ces deux types comme des alternatives exclusives serait réducteur. En pratique, la plupart des architectures de production les combinent.
- La virtualisation interne gère la micro-segmentation au niveau de l’hyperviseur : isolation inter-VM, politiques de sécurité granulaires, optimisation du trafic est-ouest sur un même noeud.
- La virtualisation externe orchestre la connectivité entre noeuds : extension des réseaux logiques, mobilité des VM entre hôtes, intégration avec les services cloud.
- Le plan de contrôle SDN (Software-Defined Networking) peut piloter les deux couches depuis une console unique, ce qui unifie l’administration sans confondre les périmètres.
Le dimensionnement de l’overlay, le choix du protocole d’encapsulation et le positionnement des fonctions réseau virtualisées dépendent directement de cette répartition. Un réseau virtualisé bien architecturé articule les deux types plutôt que d’en privilégier un seul.
La distinction interne/externe reste le premier choix structurant dans tout projet de virtualisation réseau. Elle conditionne la pile logicielle, le modèle de sécurité et la capacité d’extension de l’infrastructure. Ignorer cette articulation revient à concevoir un réseau virtuel sans en maîtriser les frontières.