Un VPN chiffre le trafic entre un appareil et un serveur distant. Il ne lit pas, n’analyse pas et ne filtre pas le contenu des fichiers qui transitent dans ce tunnel. Un virus peut donc parfaitement circuler à travers une connexion VPN active, exactement comme il circulerait sans.
Limite structurelle du filtrage DNS face aux virus
La plupart des VPN qui affichent une fonction « anti-malware » reposent sur du filtrage DNS par listes de blocage de domaines. Le résolveur DNS du VPN compare le domaine demandé à une base de domaines répertoriés comme malveillants. Si le domaine figure dans la liste, la requête est bloquée avant la connexion.
Lire également : Quelle est la raison du gainage des câbles ?
Le problème est que ce filtrage ne voit pas le contenu des fichiers ni le chemin complet d’une URL. L’information détaillée se trouve à l’intérieur de la session TLS chiffrée, à laquelle le résolveur DNS n’a pas accès. Un fichier infecté hébergé sur un domaine légitime (service de stockage cloud, plateforme de partage, site compromis récemment) passe donc sans déclencher d’alerte.
Nous observons régulièrement des campagnes de distribution de malwares qui utilisent des services cloud grand public pour héberger leurs charges utiles. Le domaine est de confiance, le certificat TLS est valide, et le filtrage DNS du VPN n’a aucun signal à intercepter.
A découvrir également : Comment chiffrer une piscine ?
Trafic VPN et appareil déjà compromis : un tunnel qui protège aussi l’attaquant
Un scénario que les articles grand public ignorent : un VPN peut acheminer le trafic d’un appareil déjà infecté vers le serveur de commande de l’attaquant. Le tunnel chiffré empêche l’inspection par un pare-feu réseau ou un système de détection d’intrusion situé entre l’appareil et internet.
Un malware sophistiqué contourne facilement le filtrage DNS du VPN par plusieurs techniques :
- Utilisation d’une adresse IP directe au lieu d’un nom de domaine, ce qui rend le filtrage DNS inopérant
- Recours à un résolveur DNS distinct (DNS over HTTPS intégré au malware) qui court-circuite celui du VPN
- Création d’un tunnel applicatif autonome à l’intérieur même du tunnel VPN
Le chiffrement du VPN, dans ce cas, travaille contre la défense. Il masque le trafic de commande et contrôle (C2) aux équipements de sécurité réseau qui auraient pu le détecter en clair.
Antivirus local et analyse comportementale : ce que le VPN ne remplace pas
La protection contre les virus repose sur deux mécanismes que le VPN ne fournit pas : l’analyse des fichiers sur le disque et la détection comportementale en temps réel. Un antivirus inspecte le contenu d’un fichier téléchargé, identifie des signatures connues et surveille les comportements anormaux des processus (tentative de chiffrement massif de fichiers, injection de code dans un autre processus, modification du registre système).
Les fonctions « protection contre les menaces » intégrées à certains VPN ne remplacent ni l’un ni l’autre. Elles réduisent l’exposition aux domaines malveillants connus, ce qui constitue une couche de prévention utile en amont. En revanche, une pièce jointe infectée déjà téléchargée et exécutée localement échappe totalement à leur périmètre.
DNS sécurisé et contournements applicatifs
Le DNS sécurisé intégré au VPN peut lui-même être contourné par des applications installées sur l’appareil. Certains navigateurs configurent leur propre résolveur DNS over HTTPS, indépendamment du résolveur système imposé par le VPN. Une application malveillante qui embarque son propre mécanisme de résolution de noms ignore purement et simplement la couche de filtrage.
Nous recommandons de vérifier que le navigateur utilisé n’override pas le DNS du VPN, et de désactiver les résolveurs DoH intégrés si le filtrage DNS du VPN constitue une brique de sécurité sur laquelle vous comptez.
Scénarios concrets où un virus passe malgré le VPN actif
Pour clarifier les situations réelles de contamination avec un VPN actif :
- Téléchargement d’une pièce jointe d’email contenant un ransomware : le VPN chiffre le transfert, mais le fichier malveillant arrive intact sur le disque
- Visite d’un site légitime compromis par injection de code (watering hole) : le domaine n’est pas dans la liste de blocage du VPN
- Installation d’un logiciel depuis une source non vérifiée : le VPN ne contrôle pas ce que l’utilisateur exécute
- Clé USB connectée à l’appareil : aucune donnée ne transite par le réseau, le VPN n’intervient à aucun moment
Dans chacun de ces cas, seul un antivirus avec analyse en temps réel et protection comportementale intercepte la menace.
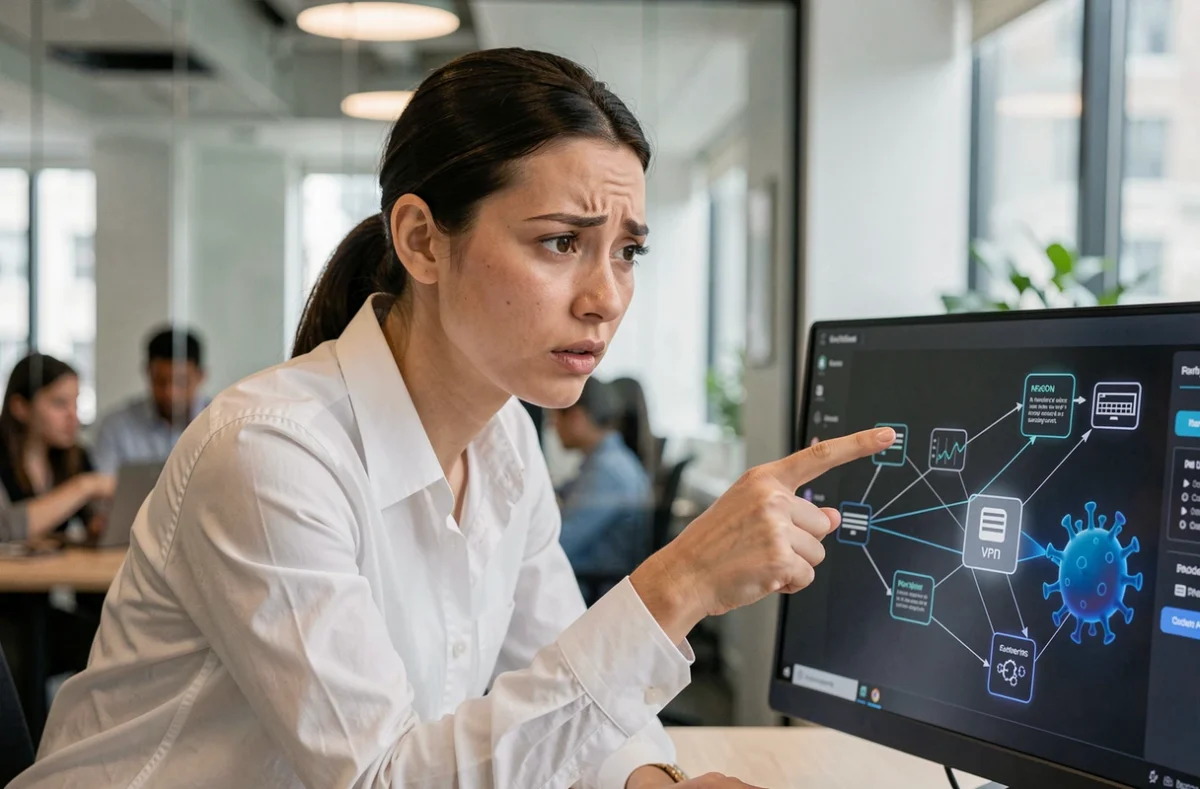
Combinaison VPN et antivirus : hiérarchie des couches de sécurité
Le VPN et l’antivirus opèrent sur des couches distinctes. Le VPN agit sur la confidentialité et l’intégrité du transport réseau. L’antivirus agit sur la sécurité de l’appareil et de ses données locales. Ni l’un ni l’autre ne couvre le périmètre de l’autre.
Certains éditeurs proposent des suites combinant VPN et antivirus dans une même offre. L’intégration simplifie la gestion, mais elle ne modifie pas la nature technique de chaque composant. Le filtrage DNS du VPN reste un blocage de domaines. L’antivirus reste un outil d’analyse locale. Les deux fonctionnent en parallèle, pas en complémentarité technique.
Ce qu’un filtrage DNS de VPN apporte réellement
Le filtrage DNS bloque l’accès aux domaines de phishing et aux hébergeurs de malwares référencés. Sur un réseau Wi-Fi public non sécurisé, cette protection réduit la surface d’attaque de manière significative. Elle ne constitue pas une protection antivirus, mais une couche de prévention en amont du téléchargement.
Un virus passe à travers un VPN parce que le VPN n’a jamais été conçu pour l’arrêter. Confondre chiffrement du transport et protection contre les malwares revient à considérer qu’un coffre-fort protège son contenu contre la moisissure. La combinaison d’un VPN pour la confidentialité réseau et d’un antivirus pour la sécurité locale reste la seule architecture qui couvre les deux vecteurs de menace.